Kenapa Video Call Palsu Hacker Korea Utara Bisa Kuras Kripto Rp7,3 Triliun?
JAKARTA – Biro Investigasi Federal Amerika Serikat (FBI) mengungkap peretas yang didukung Korea Utara telah mencuri mata uang kripto senilai lebih dari 400 juta dollar AS, sekitar Rp7,3 triliun, lewat panggilan video palsu. Mengutip BBC, detikNews dan Kompas.com melaporkan pada Jumat (13/11/2026) bahwa skema yang dinamai FaceStealer ini telah menjerat lebih dari 900 korban dalam 18 bulan terakhir.
Sasarannya spesifik: orang yang bekerja di sektor kripto dan Web3, terutama pengembang serta pengelola perangkat lunak sumber terbuka (open-source). “Rezim Korea Utara mengandalkan hasil pencurian mata uang kripto berskala besar untuk mendanai program senjata ilegal mereka,” kata Direktur Siber FBI Brett Leatherman, dikutip detikNews.
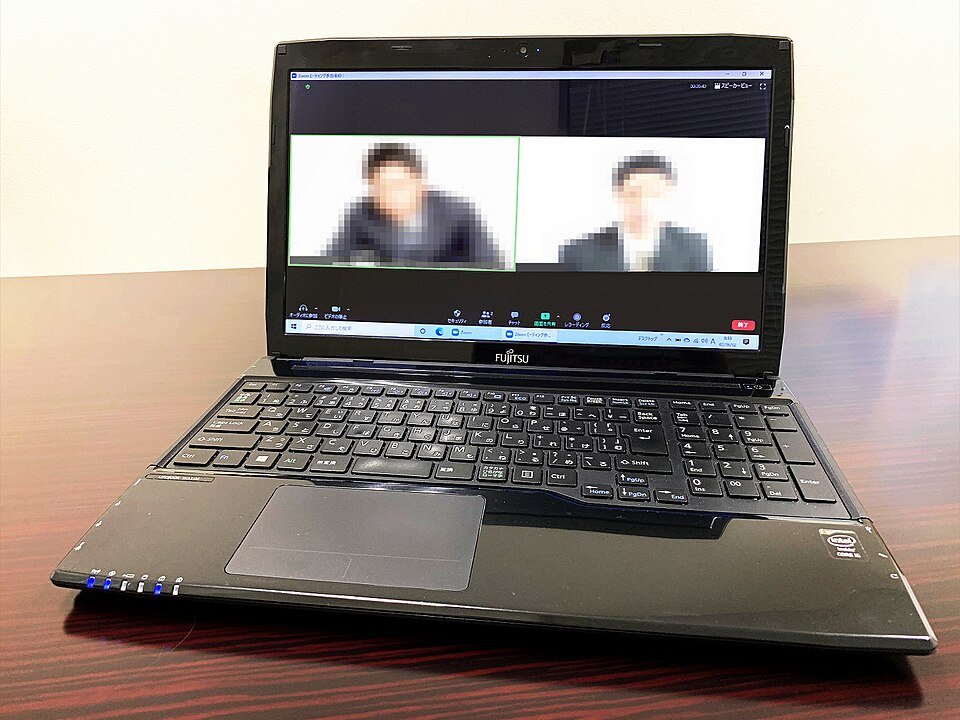
Bagaimana caranya? Menurut FBI dan Departemen Kehakiman AS, pelaku memakai akun media sosial palsu atau akun yang sudah dibobol untuk mengundang target ke panggilan video. Rapat itu digelar di versi tiruan Zoom, Microsoft Teams, atau Google Meet.
Di dalam panggilan, pelaku memutar rekaman video orang yang dikenal target agar terlihat sah, tetapi suaranya dibuat seolah rusak. Lalu muncul pesan yang meminta target mengeklik tautan untuk “memperbaiki” audio. Tautan itu justru mengunduh malware yang membuka akses ke daftar kontak dan aplikasi korban.
Kenapa, ya, modus ini begitu ampuh? Ada tiga lapis kepercayaan yang dimanfaatkan. Pertama, aplikasi rapat daring sudah jadi rutinitas sehingga jarang dicurigai. Kedua, wajah yang muncul adalah kenalan sendiri. Ketiga, gangguan audio adalah masalah sehari-hari yang wajar ingin segera dibereskan. “Hal ini mengeksploitasi kepercayaan kita terhadap platform konferensi video yang ada di mana-mana serta hubungan pribadi yang kita hargai,” ujar Patrick Grandy, pemimpin kantor lapangan FBI Los Angeles, dikutip detikNews.
Skemanya juga berputar: pelaku diam-diam merekam panggilan untuk menjebak korban berikutnya. FBI menyebut modus ini bisa menipu pengguna paling berpengalaman. “Jika Anda tidak bisa membayangkan skenario di mana Anda mungkin menjadi korbannya, berarti Anda belum berpikir cukup kreatif,” kata Grandy.
Lalu, bagaimana melindungi diri? Sumber yang kami baca tidak memuat daftar kiat resmi dari FBI. Namun, dari alur yang dipaparkan, titik rawannya jelas: undangan rapat lewat pesan media sosial, alamat rapat yang mirip aplikasi asli, dan permintaan mengeklik tautan atau memasang sesuatu untuk “memperbaiki” suara. Bila menemui pola ini, berhenti dulu dan pastikan kepada kenalan tersebut lewat saluran lain sebelum menekan apa pun.
Kabar ini muncul sepekan setelah Binance mengungkap pencurian 6,3 miliar dollar AS lewat wawancara kerja palsu, yang oleh aparat AS dikaitkan dengan Korea Utara. Pyongyang membantah.
Yang belum tercantum di sumber: kelompok di balik FaceStealer, asal para korban, dan berapa dana yang bisa dipulihkan.
Catatan redaksi: disusun dari sumber yang disebutkan; foto arsip bukan dokumentasi peristiwa terbaru.
Baca juga
Kenapa Pekerja Indonesia Butuh 123 Jam Kerja untuk Beli GTA VI dari Rockstar?
WhatsApp Kini Bisa Kirim Pesan Teks Sekali Lihat, Kenapa Tak Bisa Di-screenshot?
Kenapa Microsoft 365 dan Outlook Bisa Down Serentak Sedunia, Termasuk di Indonesia?