 Berita Sehari
Laporan Ancaman ENISA 2026 Menyoroti Risiko Ketergantungan Digital
Redaksi Opinix ·
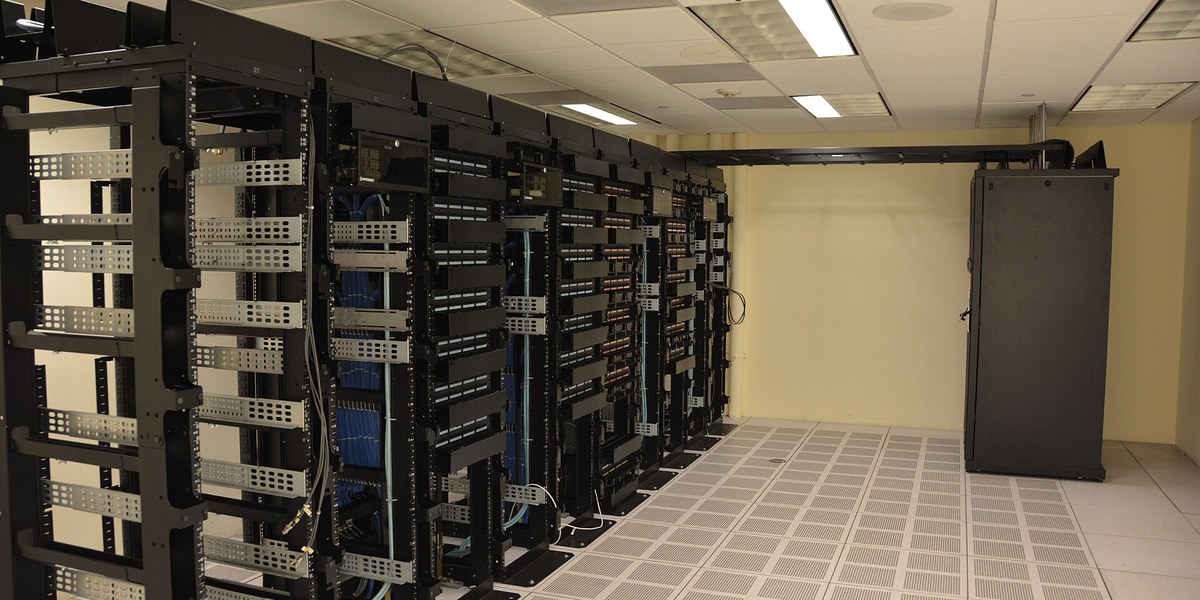
Foto: Carl Lender / Wikimedia Commons — CC BY 2.0; dipotong tengah, diubah ukuran, dan dikonversi ke JPEG oleh Redaksi Opinix. Halaman foto: https://commons.wikimedia.org/wiki/File:Datacenter_Server_Racks_(22370909788).jpg Lisensi: https://creativecommons.org/licenses/by/2.0/ Perubahan: crop tengah 2:1, ukuran 1200×600, JPEG.
Laporan aktual berbasis sumber primer.
Badan Keamanan Siber Uni Eropa, ENISA, menerbitkan ENISA Threat Landscape 2026 pada 22 September 2026. Laporan tersebut menganalisis insiden dan peristiwa yang diamati dari 1 Januari hingga 31 Desember 2025, sehingga tanggal publikasi dan periode datanya perlu dibedakan.
ENISA menyatakan lanskap ancaman terhadap Uni Eropa dibentuk oleh perpaduan ancaman yang kadang berkaitan dengan perkembangan geopolitik serta semakin terhubungnya ekosistem digital. Laporan ditujukan antara lain kepada otoritas nasional, lembaga Uni Eropa, dan sektor swasta.
Dalam ringkasan resminya, ENISA menekankan bahwa ketergantungan digital memperluas permukaan serangan. Artinya, gangguan pada pemasok, layanan, atau komponen yang saling terhubung dapat menambah jalur dampak di luar satu sistem yang pertama kali diserang.
Kesimpulan itu tidak berarti setiap hubungan digital harus dihindari. Hubungan antarlayanan merupakan bagian dari operasi modern, tetapi organisasi perlu mengetahui komponen mana yang kritis, siapa pemasoknya, dan bagaimana layanan tetap berjalan ketika salah satu bagian terganggu.
Halaman publikasi juga menghubungkan laporan dengan metodologi Cybersecurity Threat Landscape ENISA yang diperbarui pada 2025. Kejelasan metode penting agar pembaca tidak mencampur laporan tahunan yang memakai rentang observasi berbeda.
Temuan ini berfokus pada konteks Uni Eropa. Redaksi tidak mengubahnya menjadi angka ancaman untuk Indonesia dan tidak menyimpulkan tingkat risiko organisasi tertentu tanpa data lokal.
Bagi pembaca umum, pelajaran yang paling aman ialah membedakan perangkat yang tampak di depan dari layanan pendukung di belakangnya. Pemetaan ketergantungan, pembaruan sistem, cadangan, dan rencana pemulihan perlu diperlakukan sebagai satu rangkaian, bukan langkah yang berdiri sendiri.
Sumber (diperiksa 19 Oktober 2026 WIB):
- ENISA, 22 September 2026: https://www.enisa.europa.eu/publications/enisa-threat-landscape-2026
Foto: Deretan rak server pusat data, 4 November 2015. Foto ilustrasi infrastruktur digital; bukan dokumentasi insiden dalam laporan ENISA 2026.
Kredit dan lisensi: Carl Lender / Wikimedia Commons — CC BY 2.0; dipotong tengah, diubah ukuran, dan dikonversi ke JPEG oleh Redaksi Opinix. Halaman foto: https://commons.wikimedia.org/wiki/File:Datacenter_Server_Racks_(22370909788).jpg Lisensi: https://creativecommons.org/licenses/by/2.0/ Perubahan: crop tengah 2:1, ukuran 1200×600, JPEG.
Catatan editorial: Redaksi Opinix merangkum halaman publikasi resmi ENISA dan tidak mengekstrapolasi temuan Uni Eropa menjadi statistik Indonesia.
 Sains
 Sains
 Sains
 Sains
 Sains
 Sains
